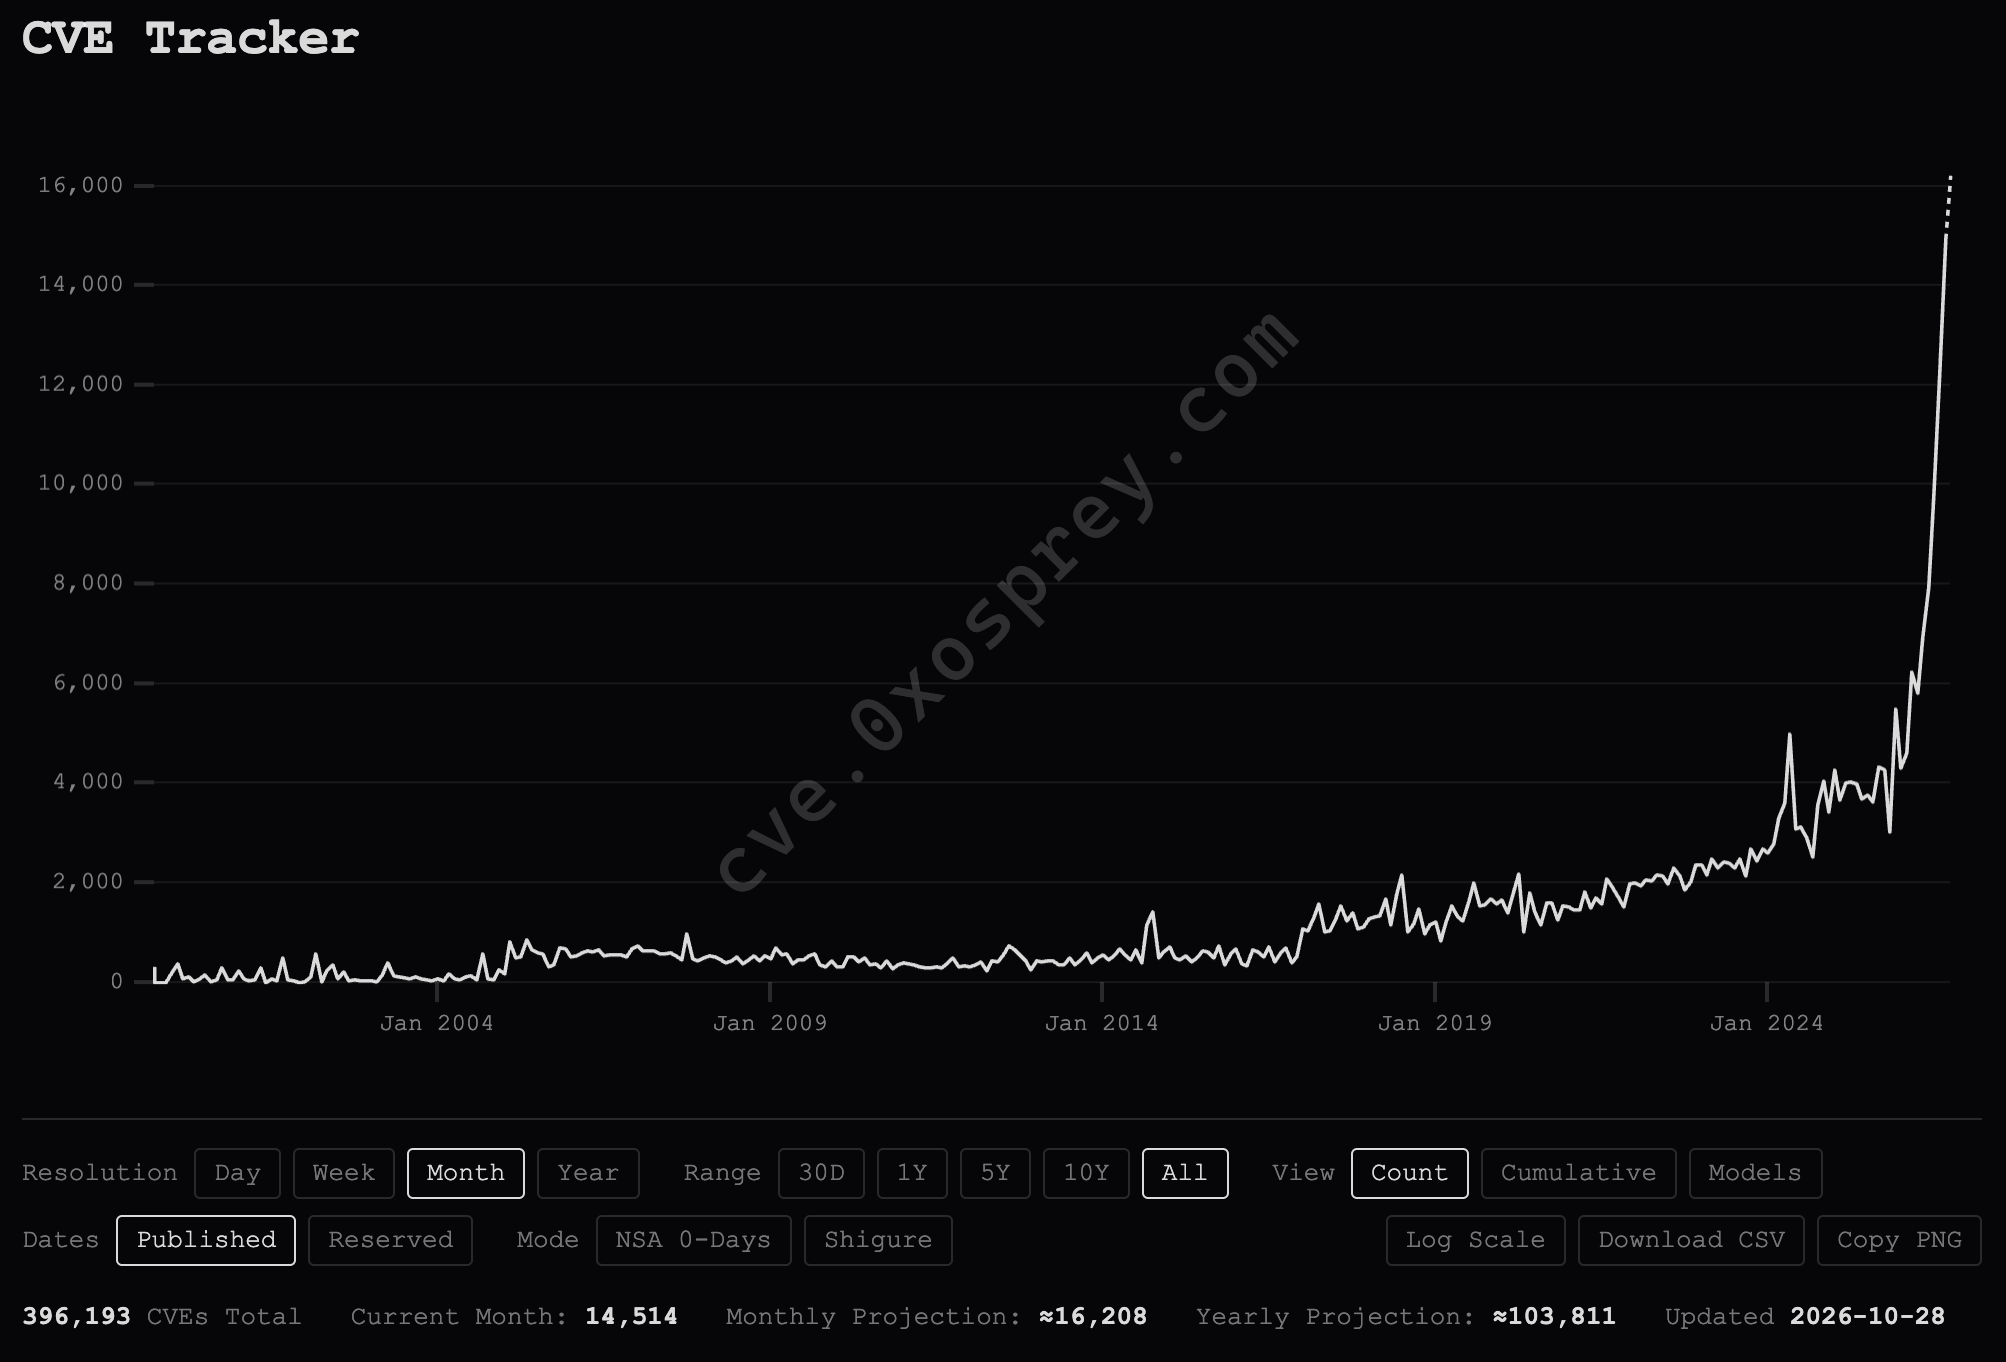
Tuần qua đã xuất hiện thuật ngữ “Tháng Mười đen tối” sau hàng loạt vụ công bố lỗ hổng bảo mật nghiêm trọng, bao gồm PHP2Shell và GitLab, đánh dấu thời điểm các rủi ro an ninh mạng từ những mô hình AI bắt đầu hiện hữu trên thực tế. Dòng tin tức dường như đã phần nào lắng dịu trước thời điểm ghi nhận thông tin này, song tiếp tục xuất hiện báo cáo về một sự cố an ninh nghiêm trọng khác trong lĩnh vực tiền mã hóa tại Binance. Ngành tiền mã hóa vốn có tiền sử xảy ra nhiều vụ tấn công mạng, do đó đây chưa phải là lĩnh vực phản ánh rõ nét nhất việc các lỗ hổng bảo mật chuyển hóa thành những tổn hại mới đối với xã hội. Mặc dù vậy, những tác động và hệ lụy từ thực trạng này vẫn đang tiếp diễn.
Tuần qua, thuật ngữ “Tháng Mười đen” đã xuất hiện sau hàng loạt vụ công bố lỗ hổng bảo mật nghiêm trọng, bao gồm PHP2Shell và GitLab, đánh dấu thời điểm các rủi ro an ninh mạng từ những mô hình AI bắt đầu hiện hữu trên thực tế. Dòng tin tức tưởng chừng đã có dấu hiệu lắng dịu, song thông tin về một sự cố mất an toàn nghiêm trọng khác liên quan đến tiền mã hóa tại Binance lại tiếp tục xuất hiện. Ngành tiền mã hóa vốn có tiền sử phức tạp về các vụ tấn công mạng, do đó đây chưa phải là thước đo chuẩn xác nhất cho thấy các lỗ hổng bảo mật đang chuyển hóa thành những tổn hại mới cho xã hội. Dù vậy, các tác động tiêu cực của tình trạng này vẫn đang hiện hữu rõ rệt.
Nhận định khả dĩ nhất về diễn biến hiện nay trong lĩnh vực an ninh mạng là các hoạt động ứng phó nội bộ đang được đẩy nhanh hơn bao giờ hết, nhằm huy động thêm nhân lực và nguồn lực để vá các lỗ hổng trên không gian mạng. Nhật báo The Wall Street Journal đưa tin các lực lượng ứng cứu sự cố mạng đầu tiên đang rơi vào tình trạng quá tải, một dấu hiệu cho thấy hệ thống đang phải vận hành hết công suất. Tình hình thực tế đang trải qua giai đoạn gia tăng lỗ hổng bảo mật theo cấp số nhân, và sẽ cần một khoảng thời gian dài để xu hướng này đạt đỉnh rồi chững lại ở đường cong tăng trưởng.
Cách đây vài tuần, trước khi các báo cáo lỗ hổng bảo mật gia tăng nhanh chóng cùng sự bùng phát của các vụ tấn công mạng, nhận định dưới đây đã được đưa ra. Nhận định này liên tục nhận về nhiều luồng phản hồi, từ các ý kiến phản bác gay gắt đến những cuộc thảo luận xác đáng, do đó quan điểm này cần được phân tích và làm rõ hơn.
Chia sẻ
Phát hành mô hình trọng số mở Mythos vào tháng 4 liệu có ổn thỏa?
Khi Claude Mythos được công bố, mô hình này từng được nhận định như một loại vũ khí mạng thế hệ mới, có nguy cơ gây bất ổn xã hội quy mô lớn nếu rơi vào tay kẻ xấu.
Tuy nhiên, nhận định này dường như không chính xác.
Xét trên mọi phương diện, GLM-5.3 là mô hình đã vượt qua ngưỡng năng lực đó, song có rất ít bằng chứng công khai cho thấy tình hình đã thay đổi đáng kể, dù trọng số mô hình đã được phát hành hơn một tháng qua.
Trên thực tế, có thể khẳng định thêm rằng, ngay cả khi Claude Mythos vô tình bị phát hành dưới dạng mô hình trọng số mở (open-weight), tình hình thế giới về cơ bản vẫn sẽ duy trì ổn định. Mặc dù các sự cố an ninh mạng có thể gia tăng rõ rệt và việc rò rỉ mô hình sẽ gây tác động tiêu cực tới xã hội, song kịch bản này mang tính chất gia tăng tốc độ rủi ro hơn là một bước ngoặt thay đổi bản chất nguy cơ.
Những người đi đầu trong làn sóng cảnh báo quá mức về mô hình trọng số mở đã đưa ra một dự đoán có thể kiểm chứng: các mô hình trọng số mở hiện nay sẽ làm tê liệt hạ tầng không gian mạng, từ đó gây ra những thiệt hại nghiêm trọng và chưa từng có tiền lệ do AI.
Căn cứ vào toàn bộ bằng chứng hiện có như đã phân tích, dự đoán trên nhiều khả năng là sai lầm. Ít nhất vào thời điểm hiện tại, sau nhiều năm tranh luận về rủi ro của các mô hình trọng số mở, những câu trả lời thực chất đã bắt đầu xuất hiện.
Để bắt đầu nhìn nhận lại vấn đề, việc xác minh kỹ lưỡng và thu thập bằng chứng là cần thiết đối với nhận định cho rằng cộng đồng an toàn AI từng phản ứng như thể việc mở trọng số Mythos sẽ là một thảm họa thực sự, thay vì chỉ là một thách thức phức tạp. Đây là cảm nhận rõ nét từ các cuộc thảo luận trực tuyến. Dù có ý kiến chỉ trích rằng cộng đồng AI tiên phong chưa từng sử dụng cụm từ "thảm họa thực sự", song bản chất vấn đề luôn nằm ở cách thức công chúng tiếp nhận và diễn giải thông tin.
Dưới đây là một số ví dụ về ngôn từ mang tính thổi phồng quá mức từ các nhân vật có tầm ảnh hưởng, tác động tiêu cực đến quan điểm của công chúng và đặc biệt là góc nhìn của chính quyền liên bang khi xem đây là một loại vũ khí mạng:
Rob Wiblin, người dẫn chương trình podcast 80,000 hours, phát biểu trong chương trình của mình (ngày 10/4/2026): “Nếu công nghệ này rơi vào tay tội phạm hoặc các tác nhân mạng thù địch cấp quốc gia, đó sẽ là một thảm họa thực sự.”
Anthropic, trong bài viết công bố Dự án Glasswing (ngày 7/4/2026): “Xét theo tốc độ tiến bộ của AI, các năng lực này sẽ sớm lan rộng, có thể vượt ra ngoài phạm vi các thực thể cam kết triển khai an toàn. Hậu quả đối với nền kinh tế, an toàn công cộng và an ninh quốc gia có thể sẽ rất nghiêm trọng.”
Nhằm minh họa ranh giới mong manh giữa tính chuẩn xác và sự phóng đại, có thể dẫn chứng một nhận định tương đối hợp lý hơn từ Zvi Mowshowitz (dù còn nhiều bất đồng quan điểm với tác giả này) vào ngày 9/4/2026: “Claude Mythos sẽ mang lại cho giới tấn công mạng vô số lỗ hổng zero-day đối với hầu như mọi phần mềm trên thế giới... Đó sẽ là một sự hỗn loạn”. Cho đến nay, tình trạng hỗn loạn này mới chỉ giới hạn ở nhóm vận hành các sản phẩm số quy mô lớn, một tín hiệu khả quan song hoàn toàn có thể thay đổi.
Người viết cơ bản vẫn bảo lưu quan điểm đã nêu cách đây vài tuần, song không khỏi lo ngại. Dù không phải là một chuyên gia an ninh mạng, người viết vẫn nỗ lực đưa ra những dự báo có cơ sở nhất có thể. Có một ranh giới rất mong manh giữa việc “tất cả các công ty công nghệ phải nỗ lực tối đa để bảo đảm an toàn” và nguy cơ “hạ tầng công cộng thực sự tê liệt”. Tại thời điểm viết bài, thực tế rõ ràng là số lượng lỗ hổng nghiêm trọng được phát hiện trong các công cụ phổ biến đang tăng lên đáng kể, đồng thời các giải pháp khắc phục cũng đang được khẩn trương xây dựng.
Đơn cử, Epoch AI gần đây đã công bố một bài viết đáng chú ý về nghiên cứu nội bộ trong việc ứng dụng GLM-5.3 nhằm tìm kiếm lỗ hổng và liên kết chúng thành một chuỗi tấn công tiềm tàng. Lỗ hổng thực tế được phát hiện trên Firefox là một ví dụ điển hình cho thấy rủi ro mạng chỉ phát tác thiệt hại khi hội tụ đồng thời nhiều yếu tố:
Chúng tôi đã sử dụng GLM 5.3 để tạo ra một trang web cho phép kẻ tấn công trích xuất các tệp tin từ máy tính của người dùng Firefox ngay khi họ truy cập mà không cần thêm bất kỳ tương tác nào.
Ở trường hợp này, lỗ hổng tồn tại trên Firefox, và đối tượng tấn công tiềm tàng cần thiết lập một trang web nhằm khai thác lỗ hổng đó. Kịch bản này khả thi và có thể dẫn đến những hậu quả nghiêm trọng, song việc phát hiện lỗ hổng mới chỉ là một bước trong quy trình gồm nhiều giai đoạn.
Trong bài viết trước, lẽ ra người viết cần làm rõ hơn khái niệm “ổn thỏa” đối với tương lai của an ninh mạng. Trong trường hợp này, điều đó đồng nghĩa với việc cần ghi nhận xác đáng hơn một số ý kiến từ cộng đồng an toàn AI, những người đã nhận định có cơ sở rằng đây là một kỷ nguyên mới của tình trạng bất ổn định an ninh mạng. Nhìn nhận lại, người viết không chắc “ổn thỏa” có phải là r
Nguồn tin: Interconnects Newsletter — Tác giả: Nathan Lambert. Bản dịch tiếng Việt do AI thực hiện, có thể có sai sót.