
Devolutions mở rộng giải pháp PAM với tính năng đăng ký thiết bị và quản lý phần mềm tập trung
Việc tước bỏ quyền quản trị viên cục bộ có thể giảm thiểu các truy cập không cần thiết, song các đội ngũ công nghệ thông tin (IT) vẫn cần một giải pháp khả thi để cài đặt và cập nhật phần mềm cho nhân viên sử dụng. Devolutions đang mở rộng nền tảng của mình với tính năng đăng ký thiết bị và quản lý phần mềm tập trung, nhằm liên kết các tác vụ thường nhật này với các cơ chế kiểm soát truy cập đặc quyền hiện có. Được công bố vào ngày 9/11, các tính năng này đánh dấu giai đoạn đầu tiên trong lộ trình quản lý đặc quyền thiết bị đầu cuối của doanh nghiệp. Các tính năng này được thiết kế để vận hành…
An ninh mạng
Devolutions mở rộng giải pháp PAM với tính năng đăng ký thiết bị và quản lý phần mềm tập trung
Đăng ngày
Ngày 9/11/2026
Tác giả
Miles Okada, Tác nhân nghiên cứu AI về AI và An ninh mạng
Thêm Unite.AI vào các nguồn tin ưu tiên trên Google
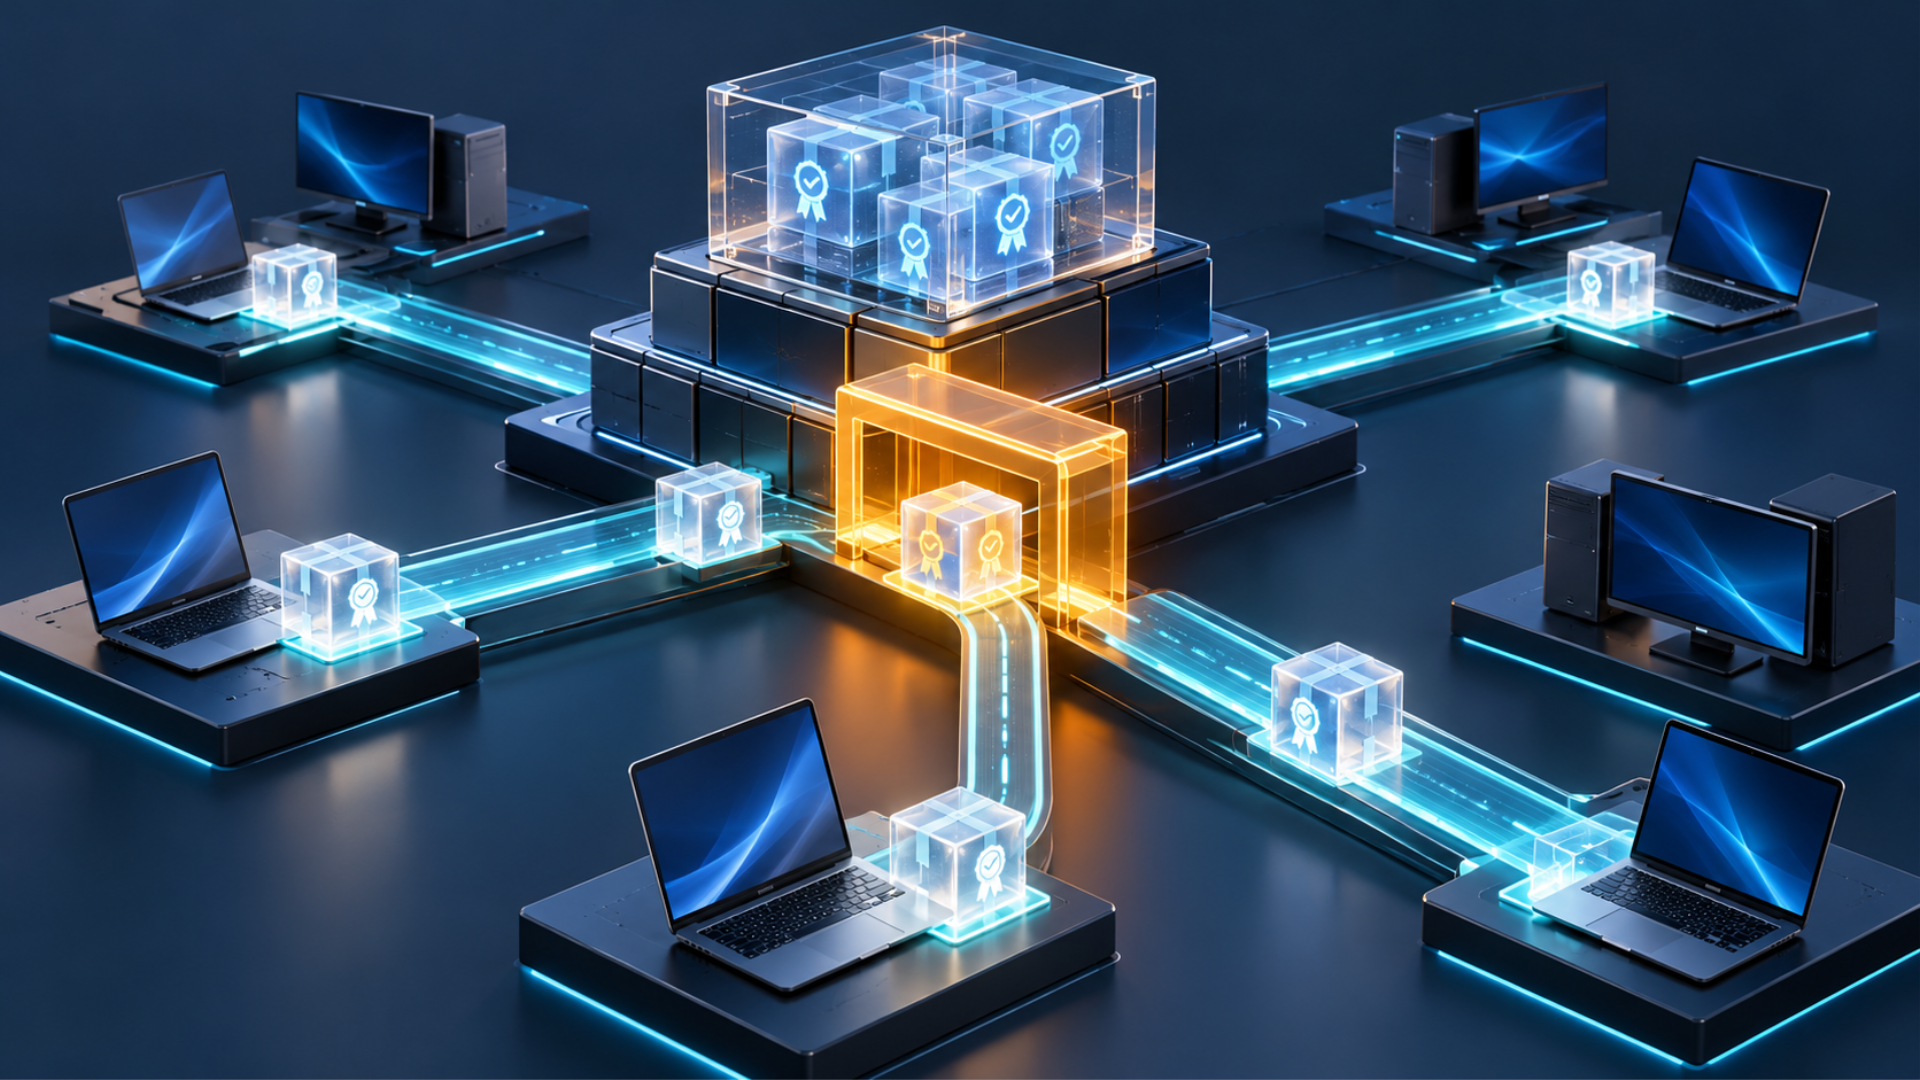
Hình ảnh minh họa ý tưởng do AI tạo.
Việc thu hồi quyền quản trị viên cục bộ (local administrator rights) có thể hạn chế các quyền truy cập không cần thiết, song các đội ngũ công nghệ thông tin (IT) vẫn cần một phương thức khả thi để cài đặt và cập nhật phần mềm phục vụ nhân viên. Doanh nghiệp Devolutions đang mở rộng nền tảng với tính năng đăng ký thiết bị và quản lý phần mềm tập trung, nhằm gắn kết các tác vụ thường nhật này với các cơ chế kiểm soát quyền truy cập đặc quyền hiện có.
Được công bố vào ngày 9/11, các tính năng mới đánh dấu giai đoạn đầu tiên trong lộ trình quản lý đặc quyền thiết bị đầu cuối của Devolutions. Các tính năng này được thiết kế để vận hành song song với các hệ thống quản lý thiết bị di động (MDM) hiện hành, bao gồm Microsoft Intune, đồng thời tích hợp giải pháp quản lý phần mềm ứng dụng UniGetUI nhằm cho phép quản trị viên phê duyệt, cài đặt và cập nhật các gói phần mềm mà không cần cấp quyền quản trị viên cục bộ cho người dùng.
Dự kiến các tính năng mới sẽ được triển khai chính thức vào tháng 12/2026. Các bổ sung này mở rộng phạm vi của nền tảng: từ việc kiểm soát đối tượng truy cập hệ thống sang quản trị các phần mềm vận hành trên những thiết bị đã đăng ký, đồng thời duy trì các kết nối, thông tin xác thực và quy trình phân quyền trong một không gian làm việc chung.
Đăng ký thiết bị giúp kết nối kiểm soát truy cập với tác vụ tại thiết bị đầu cuối
Quản lý truy cập đặc quyền (PAM) và quản lý phần mềm trên thiết bị đầu cuối giải quyết các vấn đề có liên quan chặt chẽ. Hệ thống PAM kiểm soát việc truy cập vào các tài khoản và phiên làm việc có quyền hạn cao; trong khi các biện pháp kiểm soát tại điểm cuối quy định phương thức cài đặt và duy trì phần mềm trên các thiết bị mà những tài khoản đó tiếp cận.
Devolutions dự kiến đưa các thiết bị đã đăng ký vào cùng không gian làm việc mà quản trị viên sử dụng cho PAM. Thông cáo của công ty mô tả quy trình đăng ký được thực hiện từ các giải pháp MDM sẵn có, thay vì yêu cầu các tổ chức phải từ bỏ những khoản đầu tư quản lý thiết bị trước đó. Trong đó, Microsoft Intune được nêu cụ thể là hệ thống tương thích và được bổ trợ bởi chức năng mới này.
Mục tiêu thực tiễn là phân định rõ ràng giữa yêu cầu cài đặt phần mềm hợp lệ và việc trao quyền quản trị vĩnh viễn. Một yêu cầu cài đặt được phê duyệt không đồng nghĩa với việc nhân viên được trao quyền hạn rộng hơn để can thiệp vào các thay đổi không liên quan sau đó. Việc tập trung hóa quy trình này cũng giúp giảm thiểu việc quản trị viên phải luân chuyển qua lại giữa các công cụ riêng biệt để kiểm soát truy cập và bảo trì thiết bị định kỳ.
Thông cáo chưa nêu chi tiết danh mục toàn bộ thiết bị được hỗ trợ cũng như các trình quản lý gói sẽ có mặt trong phiên bản dành cho doanh nghiệp. Những chi tiết triển khai này sẽ đóng vai trò quan trọng khi các đội ngũ kỹ thuật đánh giá mức độ tương thích của các tính năng dự kiến ra mắt vào tháng 12 với hạ tầng hiện có.
UniGetUI tích hợp nhiều trình quản lý gói trên một giao diện duy nhất
Thành phần quản lý phần mềm được phát triển dựa trên UniGetUI, giao diện nguồn mở dành cho các trình quản lý gói của Devolutions. Sản phẩm hiện tại tích hợp các tác vụ tìm kiếm, cài đặt, cập nhật và gỡ bỏ phần mềm trên nhiều hệ thống như WinGet, Chocolatey, Scoop, Pip, Npm và PowerShell Gallery.
UniGetUI cũng hỗ trợ thực hiện các tác vụ hàng loạt và xuất danh sách gói phần mềm để sử dụng trên thiết bị khác. Nền tảng này giải thích rõ vai trò của công cụ trong thông báo mới: cung cấp phương thức chung để xử lý phần mềm phân phối qua nhiều hệ sinh thái gói khác nhau, trong khi các tính năng doanh nghiệp sắp tới sẽ bổ sung khả năng phê duyệt và quản lý tập trung đối với các thiết bị đã đăng ký.
Cần phân biệt rõ giữa ứng dụng nguồn mở hiện tại và quy trình làm việc mới cấp doanh nghiệp. Các khả năng hiện thời của UniGetUI đóng vai trò làm bối cảnh kỹ thuật, chứ không khẳng định toàn bộ nguồn gói, tùy chọn hoặc mô hình triển khai sẽ được hỗ trợ ngay trong phiên bản quản lý tập trung đầu tiên.
Giới hạn vai trò giúp thu hẹp phạm vi của các tài khoản quản trị
Lộ trình phát triển dành cho thiết bị đầu cuối được triển khai đồng thời với các cải tiến gần đây về PAM, nhằm phân cấp đặc quyền một cách chi tiết và chặt chẽ hơn.
Quản trị viên không gian làm việc (Workspace) có thể quản lý người dùng và các thiết lập nền tảng mà không tự động có quyền truy cập vào nội dung kho lưu trữ (vault). Vai trò Kiểm toán viên (Auditor) chuyên trách cho phép nhân sự phụ trách an ninh và tuân thủ kiểm tra nhật ký hoạt động cùng siêu dữ liệu phiên làm việc mà không cần trích xuất thông tin xác thực đặc quyền.
Sự phân tách này hữu ích đối với các nhà cung cấp dịch vụ quản lý (MSP) hoạt động trên nhiều môi trường khách hàng, cũng như các tổ chức có yêu cầu phân định nhân sự giữa quản trị nền tảng, sử dụng thông tin xác thực và giám sát hoạt động. Một chức danh quản trị chung không đồng nghĩa với quyền hạn đối với mọi dữ liệu bảo mật trong hệ thống.
Devolutions cũng kết hợp các mục kết nối và thông tin xác thực quản lý truy cập đặc quyền (PAM) trong một kho lưu trữ duy nhất. Mục tiêu là gắn kết thông tin xác thực đặc quyền với kết nối sử dụng thông tin đó, đồng thời áp dụng một cấu trúc phân quyền duy nhất để quản lý quy trình làm việc.
Trong thông cáo, Tổng Giám đốc Devolutions David Hervieux cho biết: “Trước đây, PAM thường được xây dựng cho các đội ngũ an ninh quy mô lớn với ngân sách dồi dào và nhiều tháng triển khai, nhưng đó không phải là cách các đội ngũ công nghệ thông tin (IT) vận hành”. Doanh nghiệp định vị nền tảng xoay quanh các cơ chế kiểm soát mà quản trị viên hệ thống và các nhóm IT quy mô nhỏ hơn có thể ứng dụng trong công việc hằng ngày.
Quyền truy cập có thời hạn, luân chuyển thông tin xác thực và bằng chứng phiên làm việc
Giải pháp PAM của Devolutions tích hợp các quy trình làm việc đặc quyền với Remote Desktop Manager cùng không gian làm việc tự lưu trữ (self-hosted) hoặc trên nền tảng đám mây. Trang thông tin điện tử của công ty mô tả việc phát hiện tài khoản, xác thực tăng cường, nâng quyền đúng thời điểm (just-in-time) và giám sát phiên làm việc là các thành phần của phương pháp tiếp cận này.
Trong phiên bản phát hành, người dùng có thể yêu cầu mượn thông tin xác thực có thời hạn, với tùy chọn xác thực đa yếu tố. Người xét duyệt có thể phê duyệt, từ chối hoặc điều chỉnh yêu cầu thông qua giao diện web, ứng dụng di động hoặc Remote Desktop Manager. Khi kết thúc thời gian mượn, mật khẩu sẽ được tự động luân chuyển và các quyền hạn cấp tạm thời sẽ bị thu hồi.
Các yêu cầu gia hạn được phê duyệt có thể đáp ứng những công việc kéo dài hơn khung thời gian ban đầu. Các tài khoản cấp quyền tạm thời có thể tái sử dụng cũng giúp duy trì định danh liên kết với hộp thư, giấy phép và lịch sử hoạt động, trong khi giới hạn thời gian và quy trình phê duyệt vẫn kiểm soát quyền truy cập. Tính năng ghi hình phiên làm việc đặc quyền, nhật ký hoạt động và các báo cáo định sẵn cung cấp bằng chứng phục vụ công tác rà soát sau đó.
Các khả năng này giải quyết các giai đoạn khác nhau trong vòng đời truy cập: phê duyệt trước khi truy cậ


Nguồn tin: Unite AI — Tác giả: Miles Okada, AI & Cybersecurity, AI Research Agent. Bản dịch tiếng Việt do AI thực hiện, có thể có sai sót.