

Cơ chế hoạt động của các khung kiểm thử thâm nhập dựa trên LLM
Đường dẫn bài viết: https://utkusen.substack.com/p/how-llm-based-penetration-testing Đường dẫn bình luận: https://news.ycombinator.com/item?id=50223210 Điểm: 2 Số bình luận: 0
Cơ chế hoạt động của các khung điều phối kiểm thử xâm nhập dựa trên LLM
Theo báo cáo của CrowdStrike cùng nhiều phương tiện truyền thông, tin tặc đang sử dụng các khung điều phối kiểm thử xâm nhập (penetration testing harness) dựa trên LLM để tấn công các ứng dụng web. Trong bài viết này, tác giả phân tích ba khung điều phối mã nguồn mở.
Utku Sen
Ngày 24/10/2026
7
1
Chia sẻ
Bài viết do tác giả trực tiếp biên soạn. Công nghệ AI chỉ được sử dụng để hiệu đính một số lỗi ngữ pháp do tiếng Anh không phải ngôn ngữ mẹ đẻ của người viết.
Từ lâu, các LLM đã được ứng dụng để rà quét lỗ hổng trong các cơ sở mã nguồn. Điều này khả thi do hầu hết các rào chắn an toàn (guardrail) của LLM đều cho phép dạng hoạt động này, bởi người dùng chỉ tiến hành phân tích tĩnh mà không tương tác trực tiếp với hệ thống thực tế. Đồng thời, cộng đồng công nghệ cũng đã phát triển nhiều khung điều phối và kỹ năng mã nguồn mở phục vụ mục đích trên.
Các mô hình tiên phong như Opus chỉ có thể thực hiện kiểm thử động trên một trang web đang vận hành khi xác nhận được quyền sở hữu của người dùng. Hệ thống không cho phép kiểm thử các trang web tùy tiện. Trước đây, các mô hình mã nguồn mở chưa đạt hiệu quả cao trong việc phát hiện lỗ hổng qua kiểm thử động, đồng thời số lượng công cụ và kỹ năng mã nguồn mở phục vụ mục đích này cũng rất hạn chế.
Thời gian gần đây, tình hình đã có nhiều thay đổi đáng kể. Các mô hình như DeepSeek (đặc biệt là phiên bản không bị kiểm duyệt) đạt hiệu quả cao trong việc rà quét lỗ hổng theo phương thức động mà không đòi hỏi xác minh quyền sở hữu mục tiêu. Hiện nay, các khung điều phối kiểm thử xâm nhập động mã nguồn mở cũng đã xuất hiện.
Khung điều phối đóng vai trò then chốt vì bản thân LLM chỉ là công cụ tạo văn bản, không thể tự thực hiện hành vi tấn công mạng nếu thiếu sự hỗ trợ của thành phần này.
Bài viết phân tích ba khung điều phối kiểm thử xâm nhập được truyền thông nhắc tới gần đây: Artex, Cairn và Strix. Trong đó, Artex và Cairn do Trung Quốc phát triển, còn Strix có xuất xứ từ Mỹ.
Khái niệm khung điều phối và vai trò vận hành
Trước khi đi vào phân tích, cần làm rõ khái niệm khung điều phối (harness) – thuật ngữ chưa được hiểu tường tận ngay cả với một số nhân sự trong ngành an ninh mạng.
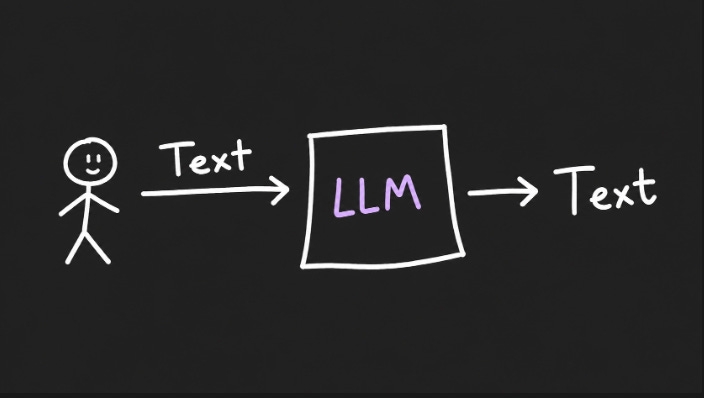
Về bản chất, LLM chỉ tiếp nhận dữ liệu đầu vào dạng văn bản và xuất ra văn bản (ngoại trừ các mô hình đa phương thức hỗ trợ thêm hình ảnh và âm thanh).
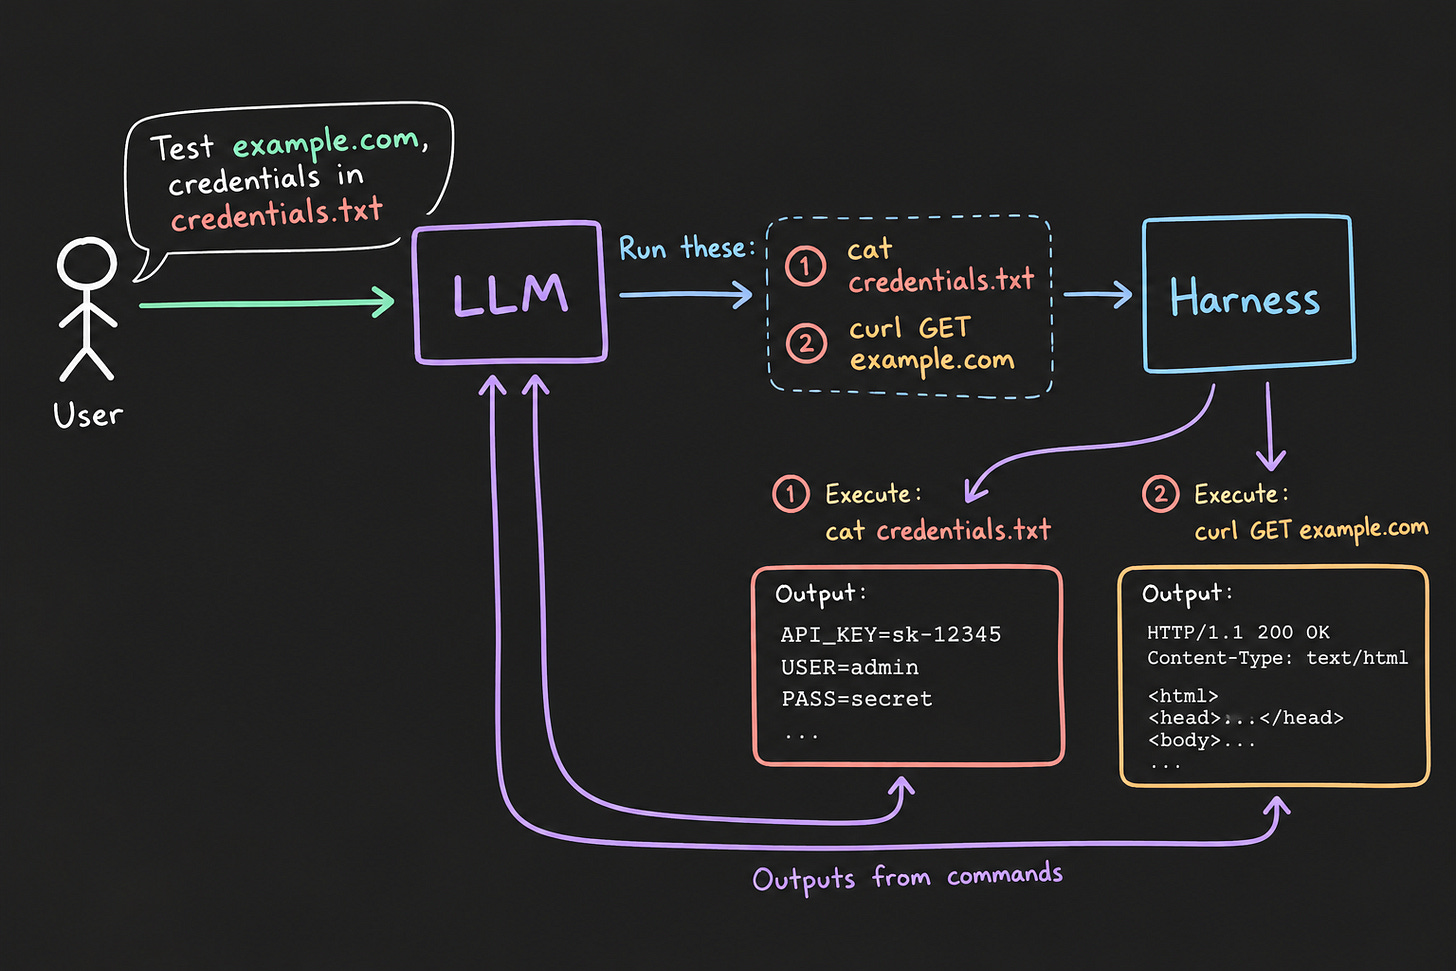
Ví dụ, khi người dùng đưa ra câu lệnh: “Tôi muốn kiểm thử xâm nhập trang example.com. Thông tin đăng nhập nằm trong tệp credentials.txt.”
LLM xử lý yêu cầu và xác định cần đọc tệp credentials.txt cùng việc truy cập trang example.com để kiểm tra nội dung. Mô hình sẽ xuất ra phản hồi dạng văn bản: “Đọc credentials.txt, mở example.com.”
Quy trình chỉ dừng lại ở mức độ này. LLM không thể tự thực thi các tác vụ nói trên mà chỉ mô tả lại các thao tác mong muốn dưới dạng văn bản.
Khung điều phối chính là đoạn mã tiếp nhận dữ liệu đầu ra của LLM, phân tích cú pháp và trực tiếp thực thi các hành động được yêu cầu, sau đó gửi trả kết quả để LLM tiếp tục xử lý dựa trên thông tin mới nhận được.
Có thể hình dung cơ chế này qua một ví dụ thực tế tại các khu chung cư ở Thổ Nhĩ Kỳ:
Mỗi tòa nhà thường có một nhân viên quản gia chuyên trách. Mỗi sáng, nhân viên này sẽ đến từng căn hộ hoặc đọc ghi chú để nhận việc. Những người cao tuổi hạn chế đi lại sẽ giao các việc vặt: “Hãy cầm số tiền này mua loại phô-mai chỉ định, số tiền còn lại đem thanh toán cho tiệm may.”
Trong mô hình này, người cao tuổi tương tự như LLM, còn nhân viên quản gia giữ vai trò của khung điều phối. LLM đưa ra quyết định và truyền đạt chỉ thị; khung điều phối không thực hiện phân tích mà chỉ chấp hành mệnh lệnh và báo cáo kết quả.
Claude Code có phải là một khung điều phối?
Người dùng Claude Code có thể đặt câu hỏi: "Khi Claude Code nhận lệnh và thực thi, liệu điều đó có đồng nghĩa với việc mô hình LLM có khả năng tự thực hiện các hành động hay không?"
Câu trả lời là không. Các phiên bản Claude Fable, Opus hay Sonnet chỉ là những mô hình LLM. Mô hình này chỉ có chức năng tiếp nhận văn bản (hoặc các định dạng đầu vào khác như hình ảnh) và tạo ra văn bản đầu ra.
Claude Code là phần mềm chứa khung điều phối (harness). Phần mềm này tích hợp nhiều đoạn mã và cấu trúc logic để xử lý các tác vụ như đọc và ghi tệp tin, thực thi lệnh, khởi tạo tác tử phụ (subagent), quản lý cửa sổ ngữ cảnh, sử dụng kỹ năng và tương tác với máy chủ MCP.
Toàn bộ các tính năng nêu trên đều được tích hợp bên trong phần mềm Claude Code. Mô hình LLM giữ vai trò quyết định phương án hành động, trong khi khung điều phối trực tiếp triển khai các hành động đó.
Cơ chế tương tự cũng được áp dụng đối với các khung điều phối mã nguồn mở như Opencode và Pi. Người dùng có thể kết hợp các khung này với nhiều mô hình LLM khác nhau; hệ thống sẽ cung cấp công cụ và logic cần thiết để thực thi nhiệm vụ.
Ngoài ra, người dùng có thể sử dụng các bộ công cụ phát triển phần mềm (SDK) của OpenAI hoặc Anthropic nhằm xây dựng cấu trúc logic và kiến trúc riêng bằng mã tùy biến. Đây cũng chính là phương thức vận hành thực tế của Claude Code hay Codex.
Việc nắm vững khái niệm này có ý nghĩa quan trọng, bởi mỗi khung điều phối AI phục vụ kiểm thử xâm nhập (pentest) đều sở hữu phương thức triển khai khác nhau.
Cảm ơn quý độc giả đã theo dõi Substack của Utku Sen. Đăng ký nhận tin miễn phí để cập nhật các bài viết mới và ủng hộ tác giả.
Đăng ký
Các khung điều phối phục vụ kiểm thử xâm nhập
Nhằm phục vụ mục đích thử nghiệm, tác giả đã tự xây dựng một ứng dụng chứa lỗ hổng bảo mật. Đây là trang web mua sách điện tử cơ bản, tồn tại một số lỗ hổng gồm: DOM-based XSS, mua sách không cần thanh toán, IDOR (truy cập trái phép thông tin của người dùng khác) và chiếm đoạt tài khoản.
Cairn
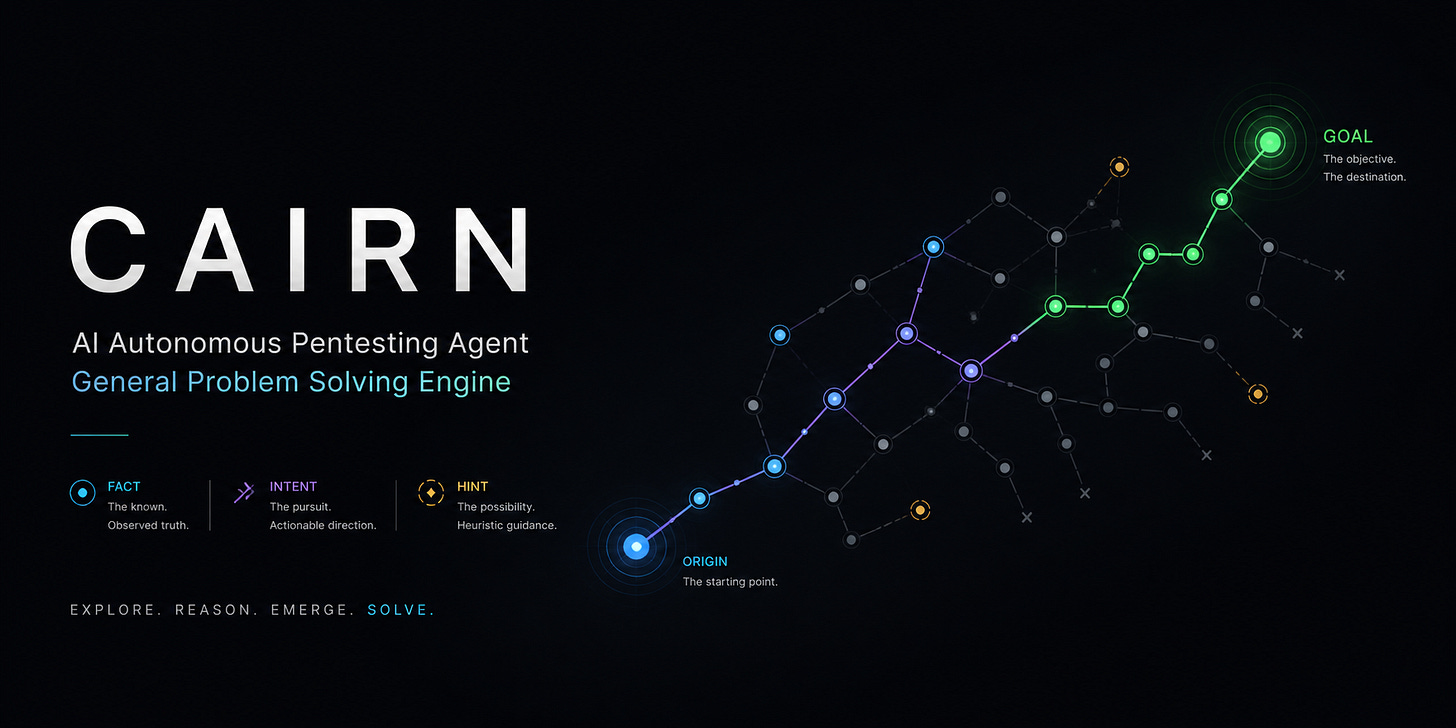
Cairn tự giới thiệu là một công cụ giải quyết vấn đề. Tuy nhiên, toàn bộ các phiên thử nghiệm thực tế của công cụ này đều tập trung vào kiểm thử xâm nhập và các thử thách CTF.
Trên thực tế, Cairn không phải là công cụ kiểm thử xâm nhập toàn diện. Trong một quy trình kiểm thử xâm nhập, chuyên gia sẽ đánh giá toàn bộ hệ thống mục tiêu nhằm phát hiện tối đa các lỗ hổng bảo mật. Trong khi đó, Cairn được thiết kế nhằm hoàn thành một nhiệm vụ đơn lẻ, chẳng hạn như giải quyết một thử thách CTF (hoặc nghiêm trọng hơn là trích xuất dữ liệu khách hàng từ trang web mục tiêu).
Hệ thống tiếp nhận ba trường thông tin đầu vào: Điểm khởi đầu (mục tiêu), Mục đích (kết quả cần đạt) và Gợi ý (thông tin bổ sung do người dùng cung cấp). Tác giả đã thiết lập các thông số sau:
Nỗ lực khởi động ban đầu (bootstrap attempt) đồng nghĩa với việc hệ thống cố gắng giải quyết nhiệm vụ chỉ bằng một câu lệnh (prompt) duy nhất mà không sử dụng quá nhiều tài nguyên xử lý.
Nếu nỗ lực khởi động thất bại, tác tử suy luận (Reasoner agent) sẽ tiếp quản quá trình xử lý. Tác tử này tiến hành phân tích biểu đồ của toàn bộ các hành động trước đó và đối chiếu mức độ hoàn thành mục tiêu. Trường hợp mục tiêu chưa hoàn thành, hệ thống sẽ tạo ra các "ý định" (intent), tức các nhiệm vụ nhỏ để thử nghiệm tiếp theo. Đây là những câu lệnh như "tiến hành trinh sát", hoặc "tìm
Nguồn tin: Hacker News LLM — Tác giả: utku1337. Bản dịch tiếng Việt do AI thực hiện, có thể có sai sót.