
AWS ra mắt Continuum xử lý lỗ hổng mã nguồn
AWS đã chính thức cung cấp dịch vụ Continuum xử lý lỗ hổng mã nguồn tại hai khu vực. Dịch vụ này xác minh khả năng bị khai thác bằng cách thực thi các mã khai thác thực tế trong môi trường cô lập (sandbox), sau đó đưa ra các bản sửa lỗi dưới dạng pull request. Mức giá được công bố được tính theo từng phát hiện được xử lý cũng như trên mỗi dòng mã, trong khi giới chuyên môn đang đặt câu hỏi về cơ sở để cho phép công cụ này tự động hợp nhất các bản sửa lỗi. Theo Steef-Jan Wiggers
Trang chủ InfoQ
Tin tức
AWS phát hành Continuum nhằm xử lý lỗ hổng mã nguồn
Điện toán đám mây
AWS phát hành Continuum nhằm xử lý lỗ hổng mã nguồn
Ngày 06/11/2026
3
phút đọc
Tác giả:
Steef-Jan Wiggers
Theo dõi chúng tôi trên
YouTube: 232.000 người theo dõi
LinkedIn: 26.000 người theo dõi
Instagram Mới
RSS: 19.000 độc giả
X: 57.100 người theo dõi
Facebook: 21.000 lượt thích
Bluesky Mới
Nghe bài viết này - 0:00
Âm thanh đã sẵn sàng phát
Trình duyệt của bạn không hỗ trợ định dạng âm thanh này.
0:00
0:00
Chuẩn 1,25x 1,5x
Thích
Danh sách lưu đọc
Gần đây, AWS đã chính thức phát hành rộng rãi dịch vụ Continuum xử lý lỗ hổng mã nguồn tại các khu vực US East (N. Virginia) và US West (Oregon), bốn tháng sau khi công bố bản thử nghiệm giới hạn. Trang biểu phí, vốn không được đề cập trong thông báo phát hành, cho thấy mô hình tính phí dựa trên số lượng phát hiện cũng như quy mô cơ sở mã (codebase).
Kiến trúc sư giải pháp trưởng Esra Kayabali mô tả đây là dịch vụ tìm kiếm và xác thực các lỗ hổng mã nguồn, sau đó cung cấp phương án xử lý dưới dạng các bản vá có thể tự động hóa hoặc dưới dạng các pull request trong những kho lưu trữ được kết nối. Dịch vụ này xây dựng một đồ thị ngữ cảnh từ các kho lưu trữ đó và môi trường AWS xung quanh, cùng một bộ thu thập dữ liệu tùy chọn nhằm cung cấp ngữ cảnh tài nguyên và mạng từ bất kỳ nơi nào mã nguồn đang vận hành.
Ông Swami Sivasubramanian, Phó Chủ tịch phụ trách Agentic AI, cùng ông Christopher Rae, Giám đốc chiến lược thị trường an ninh AI tại AWS, đều nhận định vấn đề trọng tâm nằm ở số lượng cảnh báo thay vì khả năng phát hiện. Ông Sivasubramanian cho biết phần lớn các tổ chức vận hành hệ thống ứng dụng quy mô lớn đều ghi nhận hàng nghìn cảnh báo mỗi ngày; trong khi đó, ông Rae thẳng thắn cho rằng các công cụ quét phát hiện hàng nghìn lỗ hổng mỗi ngày và "phần lớn trong số đó trở thành tín hiệu nhiễu không ảnh hưởng đến môi trường thực tế của doanh nghiệp".
Quy trình xác thực chính là câu trả lời cho vấn đề trên: thay vì xếp hạng theo mức độ nghiêm trọng, Continuum xác nhận những phát hiện nào có khả năng bị tấn công thực tế bằng cách chạy mã khai thác trong môi trường hộp cát (sandbox) cô lập và đính kèm mã chứng minh tính khả thi (proof-of-concept) cùng các bước tái hiện. Các phát hiện đi kèm mức độ bằng chứng, chẳng hạn như kết luận được chứng minh bằng phương pháp phân tích tĩnh đối với đường dẫn mã chứa lỗ hổng; kết quả đầu ra là một đường dẫn tấn công và "một bản đánh giá phạm vi ảnh hưởng thay vì chỉ là điểm số rủi ro đơn thuần".
Biểu phí bao gồm hai phần: phí ngữ cảnh tính theo số dòng mã được bảo vệ mỗi tháng, khởi điểm từ 200 USD trên mỗi triệu dòng và giảm dần xuống mức 100 USD khi vượt quá mười tỷ dòng; phí suy luận ở mức 10 USD cho mỗi đơn vị suy luận Continuum, được tính khi các phát hiện được xử lý. Các ví dụ minh họa do AWS đưa ra cho thấy sự tương tác này: quy mô một triệu dòng mã với 100 lỗ hổng ở mức một đơn vị mỗi lỗi có chi phí 1.200 USD; trong khi quy mô 100 triệu dòng mã với 10.000 lỗ hổng ở mức hai đơn vị mỗi lỗi sẽ lên tới 218.200 USD. Trong đó, phí ngữ cảnh chiếm 18.200 USD và phí suy luận chiếm 200.000 USD còn lại, tương đương khoảng 20 USD cho mỗi phát hiện được xác thực. Hàng nghìn cảnh báo mỗi ngày theo mô tả của hai lãnh đạo và mức phí tính theo từng phát hiện là hai góc nhìn phản ánh cùng một khối lượng công việc.
Phản hồi trên LinkedIn, ông Bernardo Meireles Correa, kỹ sư nghiên cứu về định danh phi con người và tác tử (agent) tại Avatier, đánh giá cao cơ chế xếp loại này, đồng thời nêu ra hai điểm cần lưu ý:
Bằng chứng trong môi trường hộp cát cô lập cho thấy mã nguồn có thể bị khai thác. Tuy nhiên, điều đó không khẳng định đường dẫn đến lỗ hổng thực sự tồn tại trong môi trường cụ thể của người dùng, và những phát hiện không thể chứng minh vẫn cần được xử lý thay vì bị xếp vào nhóm an toàn một cách thiếu cơ sở.
Sản phẩm đã giải quyết một phần câu hỏi đầu tiên: bộ thu thập dữ liệu tùy chọn thu thập cấu hình mạng và tài nguyên AWS để đánh giá khả năng tiếp cận, dù tính năng này đòi hỏi cấu hình bổ sung thay vì được kích hoạt mặc định. Câu hỏi thứ hai vẫn chưa có lời giải đáp, do tài liệu của AWS chỉ nêu quy trình xử lý đối với những phát hiện có thể chứng minh mà không đề cập đến các trường hợp còn lại.
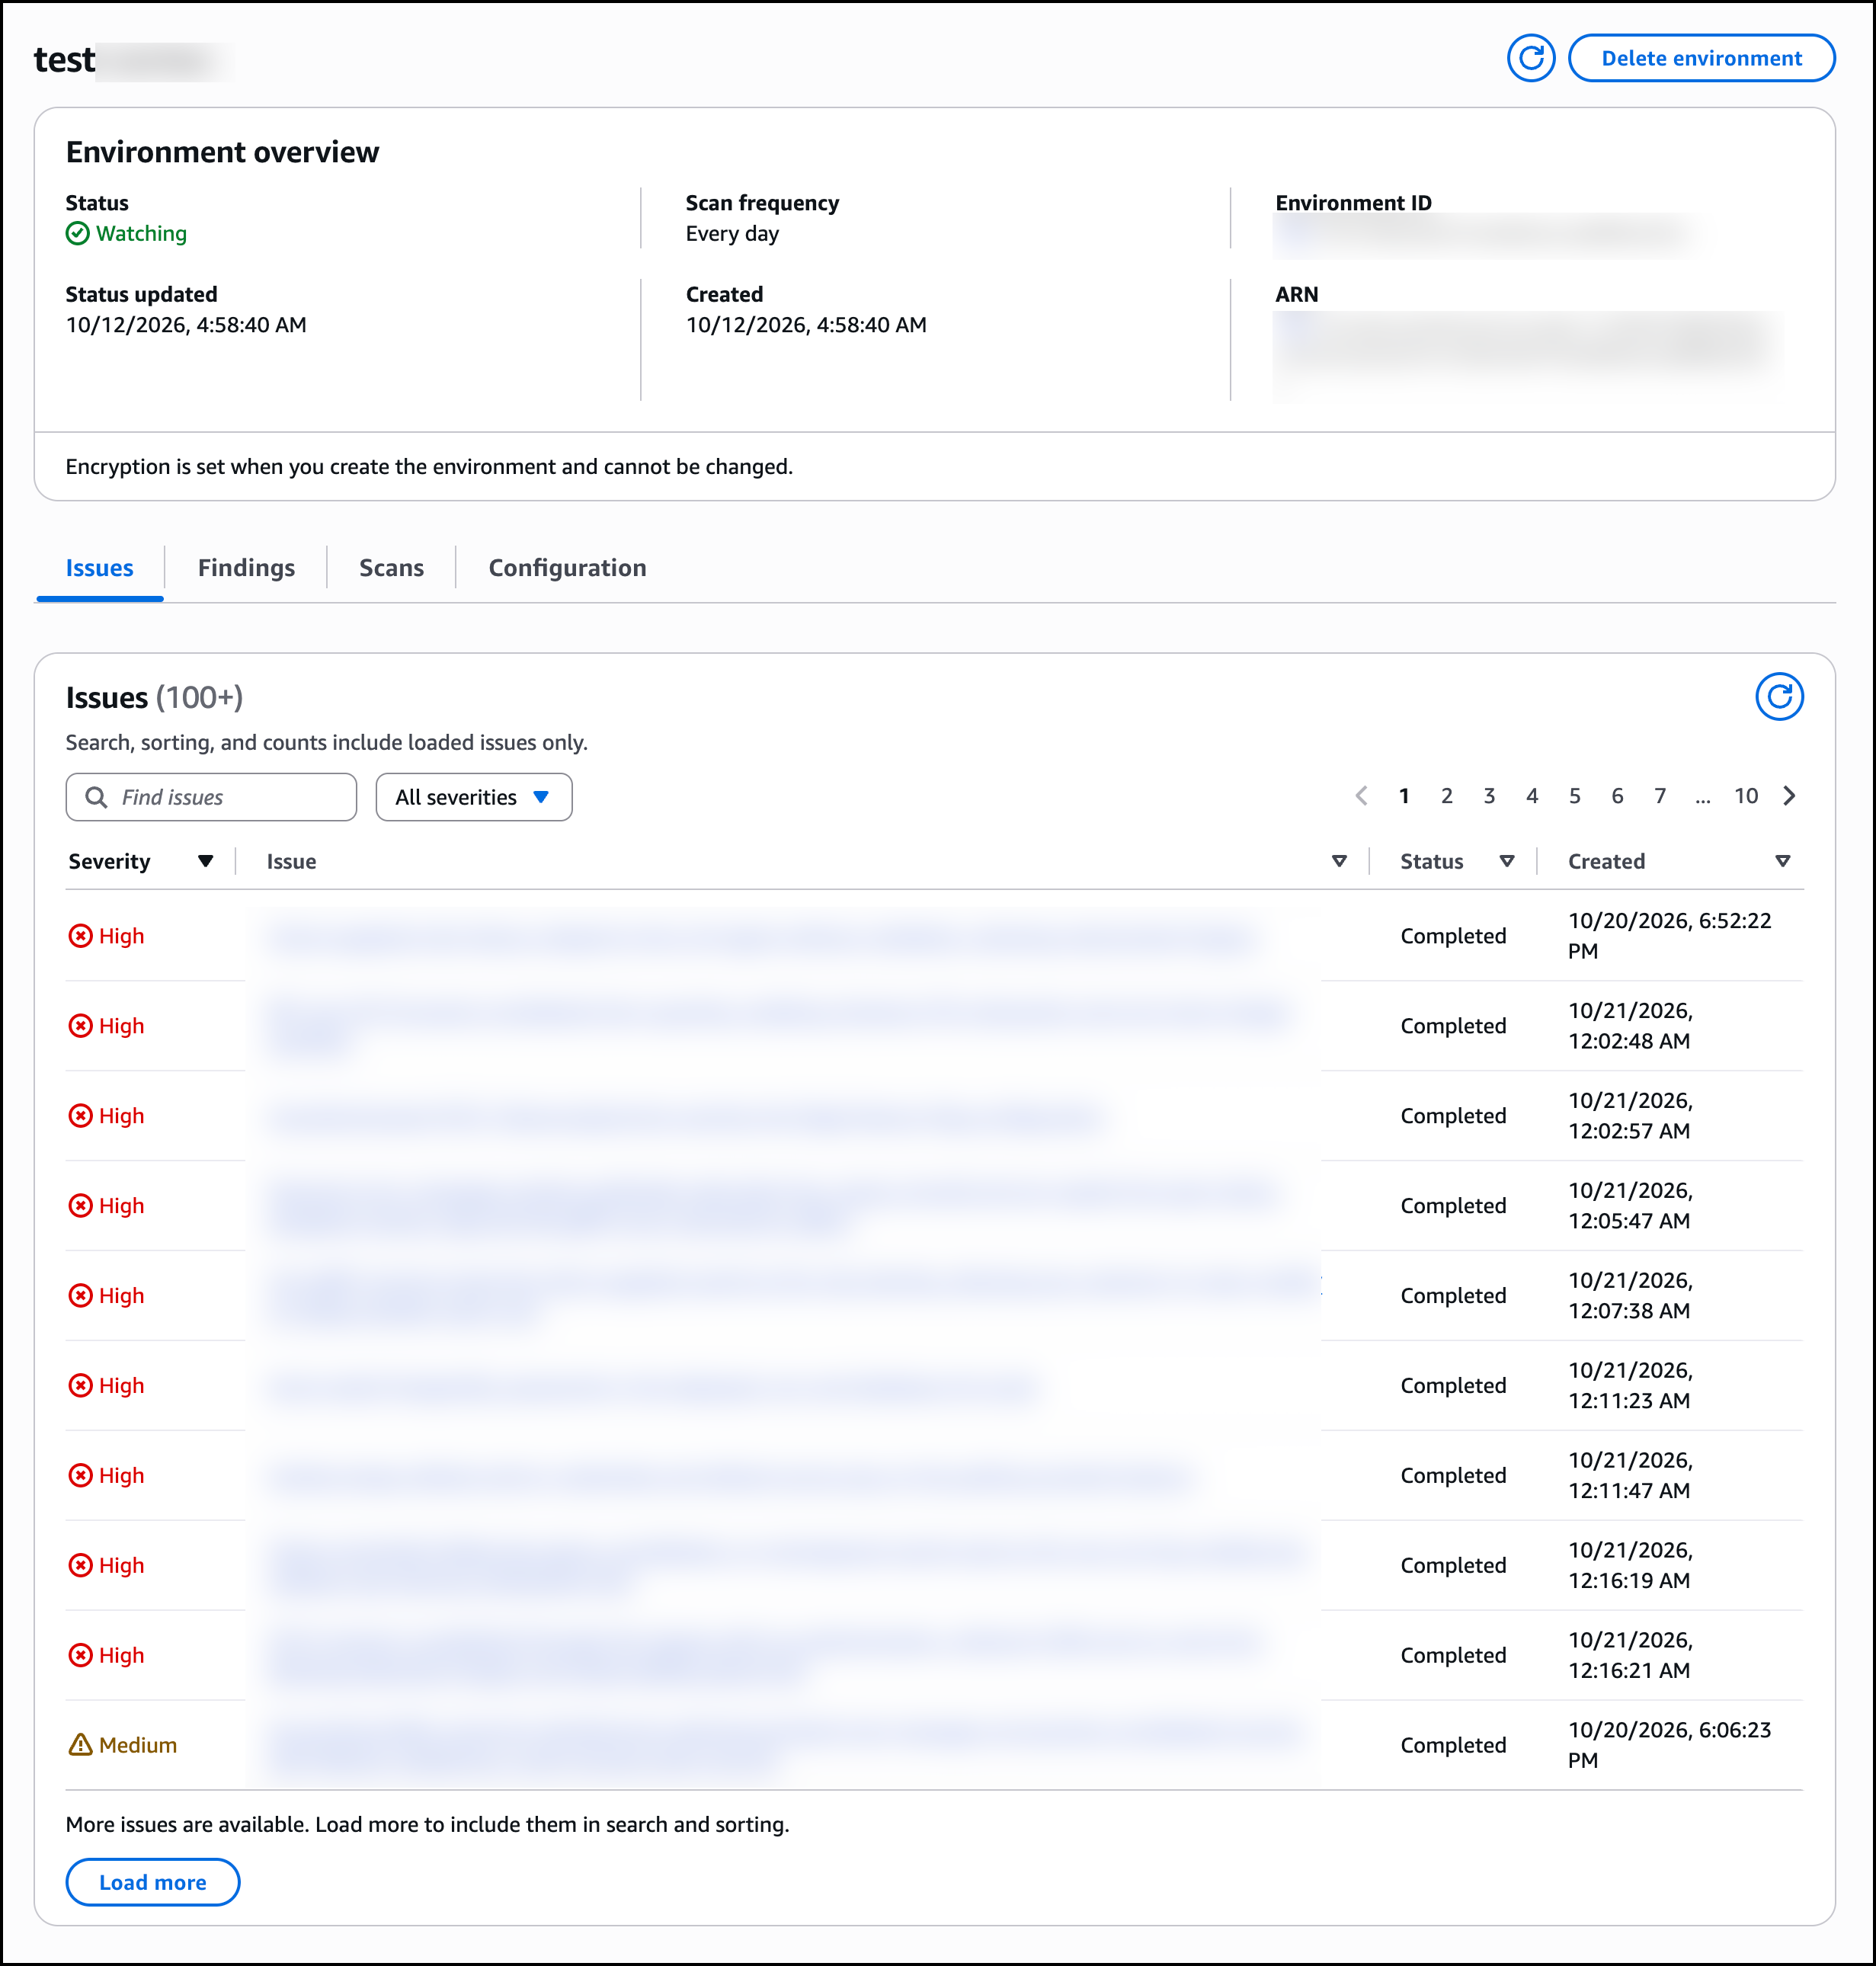
Điểm cốt lõi mà thông báo hướng tới là tính tự chủ. Hiện tại, "mọi quy trình khắc phục đều bắt đầu ở chế độ Continuum đề xuất phương án sửa lỗi và con người phê duyệt trước khi triển khai", đồng thời bảng điều khiển cũng đưa ra cảnh báo rằng một bản vá được tạo ra không đồng nghĩa với việc vấn đề đã được khắc phục triệt để. Dù vậy, AWS có kế hoạch cho phép Continuum tự động áp dụng các nhóm sửa lỗi khi đáp ứng đầy đủ các tiêu chí về độ tin cậy, chẳng hạn như tỷ lệ bao phủ kiểm thử (test coverage) và tỷ lệ thành công trong lịch sử.
(Nguồn: Bài đăng trên AWS News Blog)
Ông Jorg Huser, Giám đốc Công nghệ (CTO) và từng là chuyên gia cao cấp tại AWS, đã phản hồi ông Rae bằng việc đặt câu hỏi về điều kiện kích hoạt cơ chế này:
Việc chuyển từ phê duyệt từng lượt hợp nhất (merge) sang phê duyệt theo nhóm bản sửa lỗi cần phải có quy trình kiểm thử chấp nhận riêng. Nếu không, tình trạng quá tải hàng đợi rà soát có thể trở thành lý do để cấp thêm quyền tự trị cho hệ thống. Cần có bằng chứng xác thực rằng bản sửa lỗi vừa triệt tiêu được lỗ hổng, vừa bảo toàn hành vi dự kiến của ứng dụng. Tiêu chuẩn nào sẽ giúp một nhóm bản sửa lỗi đủ điều kiện tự động hợp nhất, và tiêu chí nào sẽ buộc chuyển về cho con người rà soát?
Công cụ CodeMender của Google đang cung cấp giải pháp tiệm cận với yêu cầu bằng chứng nêu trên. Công cụ này cũng chứng minh khả năng khai thác bằng cách kích hoạt một mã khai thác (exploit) và không tự ý áp dụng các bản vá; sau đó, hệ thống xác thực từng bản vá thông qua khung đánh giá LLM-as-a-judge nhằm kiểm thử tính tương đương của chương trình, bảo đảm việc khắc phục giải quyết được nguyên nhân gốc rễ "mà không làm thay đổi hành vi dự kiến của ứng dụng". Đây chính là công đoạn mà khuyến cáo trên bảng điều khiển của AWS thừa nhận Continuum không thực hiện.
Ranh giới sản phẩm từng được InfoQ phản ánh vào tháng 7, khi chuyên gia AWS Serverless Hero Yan Cui nhận định: "Chúng ta có cùng một nhóm năng lực, hai tên gọi sản phẩm, và không có sự rõ ràng về việc nên sử dụng giải pháp nào", hiện vẫn còn hiện diện trong tài liệu kỹ thuật: Hướng dẫn người dùng Continuum chỉ đề cập đến các lỗ hổng mã nguồn và điều hướng độc giả sang một tài liệu riêng biệt mang tên Hướng dẫn người dùng AWS Security Agent để tìm hiểu về kiểm thử xâm nhập (penetration testing) và mô hình hóa mối đe dọa (threat modeling). Cho đến nay, chỉ có tính năng xử lý lỗ hổng mã nguồn là đạt trạng thái phát hành rộng rãi (general availability). Tính năng kiểm thử xâm nhập vẫn được tính phí riêng ở mức 50 USD/giờ tác vụ, trong khi tính năng mô hình hóa mối đe dọa được công bố thử nghiệm vào tháng 6 vẫn chưa có biểu giá chính thức.
Về tác giả
Steef-Jan Wiggers
Xem thêmThu gọn
Nguồn tin: InfoQ AI — Tác giả: Steef-Jan Wiggers. Bản dịch tiếng Việt do AI thực hiện, có thể có sai sót.